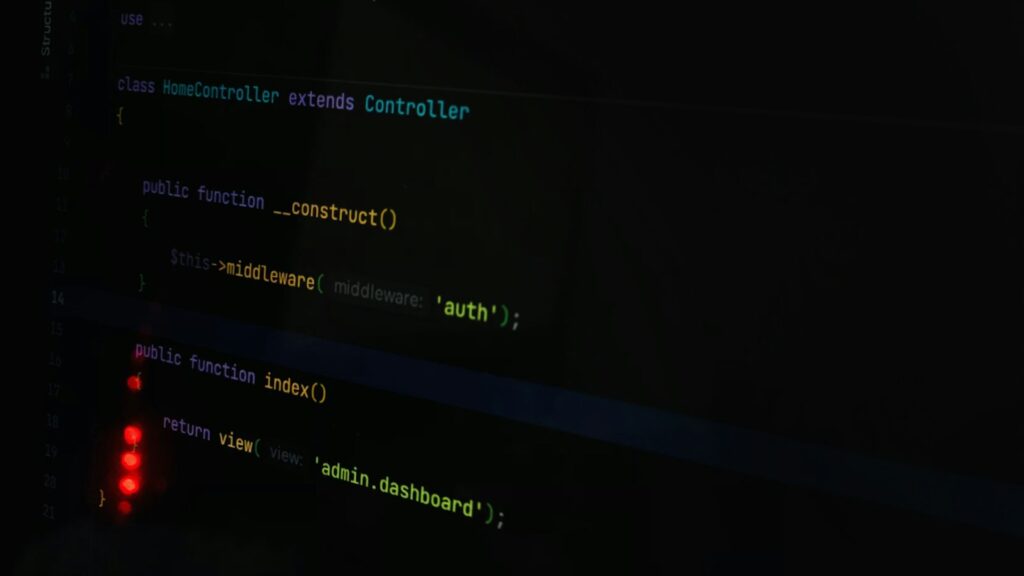
Krytyczna podatność w języku programowania PHP zmusiła polskie ministerstwo cyfryzacji do podjęcia decyzji, która jeszcze kilka lat temu byłaby nie do pomyślenia: celowego wyłączenia rządowych stron z Internetu. To nie awaria ani atak – to świadomy wybór, który odsłania, jak poważna jest skala zagrożenia i jak krucha jest infrastruktura cyfrowa państwa, gdy fundament technologiczny wielu serwisów okazuje się dziurawy.
Czym jest „PHPokalipsa” i dlaczego uderza w rządowe systemy?
CERT Polska – Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego – ostrzegł 21 października 2026 roku przed dwiema krytycznymi podatnościami w oprogramowaniu PHP, które umożliwiają zdalne wykonanie kodu (ang. Remote Code Execution). To jeden z najgroźniejszych rodzajów luk bezpieczeństwa, jaki może dotknąć serwer podłączony do sieci.
Ministerstwo Cyfryzacji wyjaśniło, że błędy tkwią w mechanizmie zarządzania pamięcią i pozwalają atakującemu na zdalne wykonanie dowolnych poleceń systemowych. Podatne są wszystkie wersje PHP począwszy od 5.4 – co oznacza, że problem obejmuje zarówno nowoczesne, jak i starsze instalacje tego języka skryptowego.
PHP to jeden z filarów współczesnego Internetu. Używają go popularne systemy zarządzania treścią, takie jak WordPress, Joomla czy platforma e-commerce WooCommerce. Skala potencjalnego ryzyka wykracza daleko poza rządowe witryny – dotyczy każdej strony internetowej opartej na tym oprogramowaniu.
Które strony rządowe zostały wyłączone?
Decyzja zapadła po spotkaniu Połączonego Centrum Operacyjnego Cyberbezpieczeństwa. Centralny Ośrodek Informatyki wyłączył strony Biuletynu Informacji Publicznej (BIP) działające w ramach systemu SSDIP – Systemu Scentralizowanego Dostępu do Informacji Publicznej pod adresem ssdip.bip.gov.pl.
Minister cyfryzacji Krzysztof Gawkowski podkreślił, że niedostępność ma charakter wyłącznie tymczasowy i dotyczy tylko stron prowadzonych w ramach SSDIP – nie obejmuje wszystkich stron BIP w Polsce. Cel wyłączenia jest jasny: wprowadzenie niezbędnych zabezpieczeń przed ponownym uruchomieniem usług.
CERT Polska jako rekomendowane działanie wskazał przede wszystkim aktualizację oprogramowania PHP do niezagrożonej wersji. Wyłączenie serwisów z dostępu internetowego jest środkiem tymczasowym, stosowanym do momentu wdrożenia łatki – zgodnie z zasadą, którą celnie ujął specjalista ds. cyberbezpieczeństwa Łukasz Olejnik: nie można zhakować czegoś, czego nie ma w Internecie.
Redakcja IWD Partner: Wyłączenie rządowych serwisów informacyjnych jako środek ochrony przypomina metodę stosowaną w przypadku pożaru w budynku – odcięcie dopływu tlenu gasi ogień, ale uniemożliwia też normalne funkcjonowanie. To podejście skuteczne, lecz kosztowne wizerunkowo i organizacyjnie, co pokazuje, jak duże znaczenie ma proaktywne zarządzanie cyklem życia oprogramowania w instytucjach publicznych. Pytanie, które wisi w powietrzu: ile jeszcze rządowych systemów pracuje na przestarzałych wersjach PHP, o których nikt na co dzień nie myśli?
Polska nie jest wyjątkiem – co zrobiły inne kraje i organizacje?
Podobne decyzje o tymczasowym wyłączeniu usług opartych na PHP podjęto w wielu krajach europejskich. Jak relacjonował Łukasz Olejnik, jeszcze przed ogłoszeniem rządowej decyzji na analogiczny krok zdecydowały się liczne polskie firmy prywatne i uczelnie wyższe.
Reakcja sektora prywatnego wyprzedziła więc działania administracji państwowej – co stało się zarzewiem krytyki pod adresem ministra Gawkowskiego za zbyt późne publiczne poinformowanie o zagrożeniu. Warto jednak odnotować, że zarówno CERT Polska, jak i CSIRT KNF – Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego sektora finansowego – wysłały komunikaty ostrzegawcze z wyprzedzeniem, przed oficjalną komunikacją rządową.
Co dalej z bezpieczeństwem cyfrowej infrastruktury państwa?
Incydent stawia pod znakiem zapytania odporność polskiej e-administracji na zagrożenia, które nie są atakiem wymierzonym bezpośrednio w konkretną instytucję, lecz skutkiem powszechności jednej technologii. PHP jest tak szeroko stosowane, że luka w nim odkryta natychmiast nabiera ogólnoświatowego zasięgu.
CERT Polska wezwał wszystkie organizacje, które wykryją ślady wykorzystania opisanych podatności, do zgłaszania incydentów przez formularz dostępny na stronie incydent.cert.pl. Gromadzenie takich danych jest kluczowe dla oceny rzeczywistej skali ewentualnych włamań.
Długoterminową lekcją z tej sytuacji jest potrzeba systematycznej inwentaryzacji oprogramowania w instytucjach publicznych i szybkiego wdrażania aktualizacji bezpieczeństwa. Czas między publikacją ostrzeżenia a podjęciem działań naprawczych to okno, w którym atakujący działają najintensywniej – a w przypadku tak szeroko stosowanego języka jak PHP, to okno jest wyjątkowo szerokie.
Powiązane pojęcia technologiczne
- PHP – serwerowy język skryptowy powszechnie stosowany do tworzenia dynamicznych stron internetowych i aplikacji webowych.
- Zdalne wykonanie kodu (RCE) – klasa podatności bezpieczeństwa umożliwiająca atakującemu uruchomienie dowolnych poleceń na zdalnym serwerze bez fizycznego dostępu do niego.
- CERT Polska – krajowy zespół reagowania na incydenty bezpieczeństwa komputerowego, działający w strukturach NASK, odpowiedzialny za monitorowanie i koordynację reakcji na cyberzagrożenia.
- BIP (Biuletyn Informacji Publicznej) – urzędowy system publikacji informacji publicznej prowadzony przez polskie instytucje państwowe i samorządowe.
- Podatność w zarządzaniu pamięcią – błąd programistyczny polegający na nieprawidłowej obsłudze alokacji lub zwalniania pamięci, który może zostać wykorzystany do przejęcia kontroli nad systemem.
Opracowanie redakcji IWD Partner z wykorzystaniem narzędzi AI na podstawie materiału: Spider's Web (22.10.2026).
Zdjęcie: Job Ferrari / Unsplash